The Transportation Security Administration (TSA) has issued a new directive whose goal is to improve the cybersecurity of railroad operations in the United States.
from SecurityWeek RSS Feed https://ift.tt/v4MIOPr
via https://ifttt.com/ IFTTT
The Transportation Security Administration (TSA) has issued a new directive whose goal is to improve the cybersecurity of railroad operations in the United States.
Australian health insurer Medibank has started informing customers that their personal information was potentially compromised during a recent cyberattack.
Microsoft has confirmed that it inadvertently exposed information related to prospective customers, but claims that the company which reported the incident has exaggerated the numbers.

Вредоносная программа Ursnif, известная в первую очередь как банковский троян, теперь переориентировалась на вымогательство и кражу данных. Новые образцы вредоноса похожи больше на Emotet, Qakbot и TrickBot.

Microsoft признала проблему некорректно сконфигурированного сервера, который стал причиной утечки конфиденциальной информации ряда клиентов. В настоящее время корпорация уже приняла все меры и закрыла сервер.
Best practices for defeating against most attacks, hopefully making the need for future Cybersecurity Awareness Months obsolete
WordPress 6.0.3 started rolling out this week. The latest security release patches 16 vulnerabilities.

Киберпреступники пытаются втягивать школьников в кибератаки, предлагая подзаработать на незаконной деятельности в цифровом пространстве. В частности, у подростков есть возможность поучаствовать в кардинге, хактивизме с политическим уклоном и распространении вредоносных программ.
Google last week unveiled a new project focused on building a secure embedded platform for machine learning (ML) applications.
The project’s goal is designing intelligent ambient ML systems that are secure and trustworthy.

Компания Xello, разработчик российского решения класса Distributed Deception Platform (далее — DDP), представила пятую версию платформы для предотвращения целенаправленных атак — Xello Deception.

Пользователи «яблочных» устройств, работающих на macOS, теперь могут попробовать браузер DuckDuckGo, ориентированный на обеспечение конфиденциальности в Сети. Разработчики представили первую бета-версию.

В библиотеке Apache Commons Text нашлась критическая уязвимость, которую специалисты уже сравнивают с печально известной Log4Shell. К счастью, новая брешь не имеет такого же охвата, как Log4Shell.

Компания HelpSystems, занимающаяся разработкой инструмента Cobalt Strike, выпустила внеплановое обновление, устраняющее критическую уязвимость. Известно, что брешь позволяет удалённо выполнить код и получить контроль над атакуемыми системами.
Despite a global economy still suffering from the aftereffects of the COVID-19 pandemic and this year’s war in Ukraine, financing in the cybersecurity market has remained strong. In Q3 2022, a total of 221 companies raised $3.3 billion, while 104 M&A deals had a disclosed value of $11.7 billion. 2022 is likely to set a new M&A record.
Pennsylvania healthcare provider Keystone Health has started informing patients of a data breach potentially impacting their personal information.
Australian health insurance and health services provider Medibank has taken some systems offline after identifying suspicious activity on its network.
One of the largest private health insurers in Australia, the Medibank Group serves more than 3.9 million individuals through its Medibank and ahm brands.
The industrial cybersecurity market is expected to grow at a significant rate over the next decade, with some predicting that it will exceed $40 billion by 2030.

Бельгийская компания Lansweeper напомнила пользователям продуктов VMware, что срок поддержки ESXi версий 6.5 и 6.7 подошел к концу. Сканирование интернета, проведенное провайдером услуг по управлению ИТ-активами, выявило более 45 тыс. экземпляров гипервизора, которые 15 октября сняли с довольствия; патчей, функциональных правок и нововведений для таких серверов больше не будет.
A critical security hole affecting Apache Commons Text has been compared to the notorious Log4Shell vulnerability, but experts say it’s not as widespread.

macOS-версия популярного сервиса для видеоконференций Zoom содержит опасную уязвимость, позволяющую условному хакеру подключиться и контролировать соответствующие приложения. Разработчики уже выпустили патч, который рекомендуется установить в приоритетном порядке.
Interpol last week announced the results of a joint law enforcement effort aimed at dismantling West-African cyber-enabled financial crime operations.

Эксперты зафиксировали новую волну атак шифровальщика Venus на корпоративные сети. Для входа в чужие владения злоумышленники используют публично доступную службу удаленных рабочих столов — даже в тех случаях, когда она работает на нестандартном порту.

Мобильная операционная система iOS 16 содержит неприятный баг, из-за которого данные пользователя сливаются за пределы активного VPN-туннеля даже в том случае, если режим Lockdown включен.

Поисковая система Google, как оказалось, не справляется с определенными запросами, касающимися эмодзи. Примеры таких запросов: "How many emojis on iOS", "How many emojis on Apple" и "How many emojis on Windows".

Правоохранительные органы Нидерландов совместно со специалистами Responders.NU обвели вокруг пальца операторов программы-вымогателя DeadBolt, заставив выдать им 155 ключей расшифровки. Как оказалось, полиция отзывала платежи, которые злоумышленники требовали в качестве выкупа.
Container and cloud-native application security provider Aqua Security warns that the existence of private NPM packages can be disclosed by performing timing attacks.
Biometric authentication provider IronVest this week has emerged from stealth mode with $23 million in seed funding.
The investment round was led by Accomplice, with participation from Joule Ventures, OurCrowd, Trust Ventures, Ulysses, and several angel investors.
Cisco’s Talos security researchers warn of a newly identified attack framework and its associated remote access trojan (RAT) targeting Windows, Linux, and macOS systems.
ESET has published an analysis of the seven backdoors that Lebanese advanced persistent threat (APT) actor Polonium has been using since September 2021 in attacks targeting Israeli organizations.

Новая кампания операторов программы-вымогателя Magniber нацелена на домашних пользователей Windows. Атакующие используют старый прием — фейковые обновления антивируса, подсовывая JavaScript-файлы.

Киберпреступники атаковали Wynncraft, один из крупнейших серверов Minecraft. Специалисты Cloudflare зафиксировали DDoS-атаку мощностью 2,5 терабит в секунду (Tbps). К счастью, серьезных последствий удалось избежать.
A Mirai botnet variant has launched a distributed denial-of-service (DDoS) attack that peaked at 2.5 terabytes per second (Tbps), according to Cloudflare, which described it as the largest attack it has seen in terms of bitrate.
A newly identified cyberespionage group operating out of China has been targeting IT services providers and telecommunications companies with signed malware.

Google отрапортовала об устранении шести опасных уязвимостей в браузере Chrome, включая UAF-баги (use-after-free). Новая версия интернет-обозревателя уже должна быть доступна пользователям Windows, Linux и macOS.

В VMware все еще колдуют над патчем для опасной дыры в vCenter Server, о которой эксперты CrowdStrike сообщили им в ноябре прошлого года. Два дня назад в список уязвимых версий продукта добавили новейшую — 8.0.
Google on Wednesday announced the introduction of passkey support in Android and Chrome, to protect users from credential leaks and phishing attacks.
Meant to replace passwords, passkeys rely on biometric verification for authentication. They can be synced on multiple devices, cannot be reused and, unlike passwords, cannot be leaked.

Исследователи из ThreatFabric рассказали о новой кампании вишинга (voice phishing), в ходе которой злоумышленники обманом заставляют жертв устанавливать вредоносную программу для Android. Задача зловреда — добраться до данных интернет-банкинга.
“Wisdom consists of the anticipation of consequences.” - Norman Cousins

Новая версия неофициального Android-приложения WhatsApp под названием “YoWhatsApp“ была поймана на краже ключей доступа от пользовательских аккаунтов. YoWhatsApp представляет собой полностью рабочий мессенджер, использующий те же разрешения в системе, что и WhatsApp.
UK-based cybersecurity training solutions provider Immersive Labs announced on Wednesday that it has raised $66 million in new capital.
More than 800 corporate users have been infected in a new QBot malware distribution campaign since September 28, Kaspersky warns.
German enterprise software maker SAP has released 15 new security notes on its October 2022 Security Patch Day, including two ‘hot news’ notes dealing with critical vulnerabilities. The company also updated two previously released security notes.
Insurance giant Lloyd’s of London says it is working on restoring its systems after an investigation into a potential cyberattack found no evidence of compromise.

Октябрьский вторник патчей от Microsoft отметился устранением 84 уязвимостей, одна из которых уже активно используется в кибератаках злоумышленников. В наборе есть заплатка и для другой 0-day, однако атаки с её использованием пока не фиксировались.

Специалисты Mullvad VPN выяснили, что мобильные устройства на Android сливают трафик пользователей каждый раз, когда девайс подключается к новой сети Wi-Fi. Это происходит даже в том случае, если активированы функции "Блокировка подключений без VPN" или "Always-on VPN".
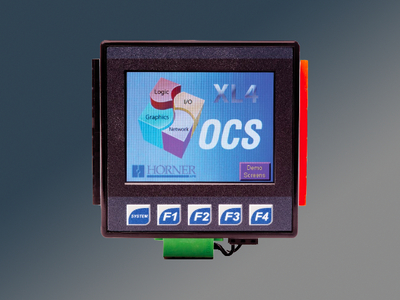
Исследователь Майкл Хайнцль (Michael Heinzl) обнаружил семь схожих уязвимостей в программном обеспечении Cscape производства Horner Automation. Все они вызваны некорректной проверкой пользовательского ввода и позволяют выполнить сторонний код в контексте текущего процесса с помощью специально созданного файла шрифтов.
Identity threat detection and response (ITDR) startup Oort announced that it has raised $15 million in Seed and Series A funding, which brings the total investment in the company to $18.1 million.
The funding round – which included $3.5 million Seed and $11.5 million Series A investments – was co-led by .406 Ventures and Energy Impact Partners (EIP).
A cybercrime group named LofyGang has distributed roughly 200 malicious NPM packages that have been downloaded thousands of times over the past year, according to Checkmarx.

Компания Lansweeper, занимающаяся управлением активами, привела интересную статистику в отношении обновлений Windows-компьютеров до последней версии операционной системы. Оказалось, что приблизительно 43% устройств не могут провести апгрейд из-за системных требований, установленных Microsoft.